API anahtarları
API anahtarı; web sitenizin, uygulamanızın veya sunucunuzun arayüze giriş yapmadan projeyle çalışmasını sağlar: olay göndermek, profilleri okumak, segmentleri, yolculukları ve kampanyaları yönetmek. Anahtarlar “Ayarlar” → “API anahtarları” bölümünde oluşturulur ve geri alınır.
Bölümü “Sahip”, “Yönetici” ve “Müdür” görür. Anahtarları “Sahip” ve “Yönetici” oluşturabilir ve geri alabilir.
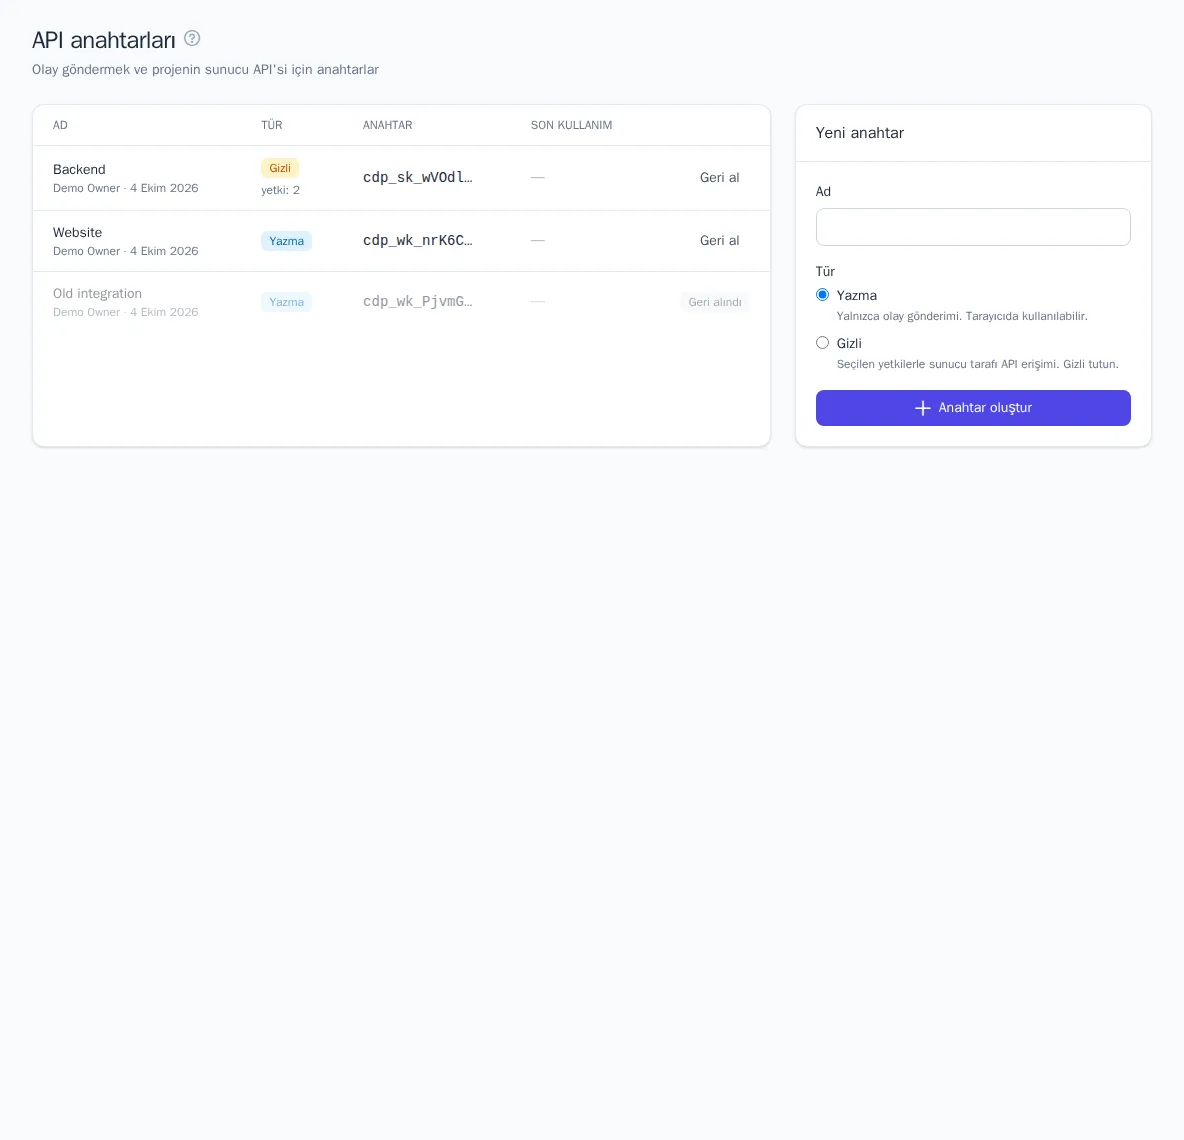
Anahtar türleri
| Write | Secret | |
|---|---|---|
| Başlangıcı | cdp_wk_ |
cdp_sk_ |
| Neye izin verir | yalnızca olay gönderme | olay gönderme ve seçilen yetkilere göre projede işlemler |
| Nerede kullanılır | web sitesi kodu, mobil uygulama, sunucu | yalnızca sizin sunucunuz |
| Başkalarına gösterilebilir mi | evet, web sitesi sayfalarının kodunda görünür | hayır, gizli tutun |
| İstek sınırı | dakikada 6000 | dakikada 1200 (varsayılan) |
Write anahtarı doğası gereği herkese açıktır: web sitesinin her sayfasının kodunda bulunur. Onunla yalnızca olay gönderilebilir, bu yüzden sızması verilere erişim sağlamaz. Başka bir sitenin sizin adınıza olay gönderememesi için “Web sitesi” bölümünde anahtarın kabul edileceği alan adlarını belirtebilirsiniz; bkz. Web sitesini bağlama.
Secret anahtarı proje verilerine sunucu tarafından erişim sağlar. Onu asla sayfa koduna, mobil uygulamalara ve herkese açık depolara koymayın.
Anahtar nasıl oluşturulur
- “API anahtarları” sayfasını açın.
- “Yeni anahtar” kartında “Ad” alanını doldurun; bu ad daha sonra anahtarın nerede kullanıldığını anlamanıza yardımcı olur, örneğin “Web sitesi” veya “Online mağaza sunucusu”.
- “Tür” seçin: Write veya Secret.
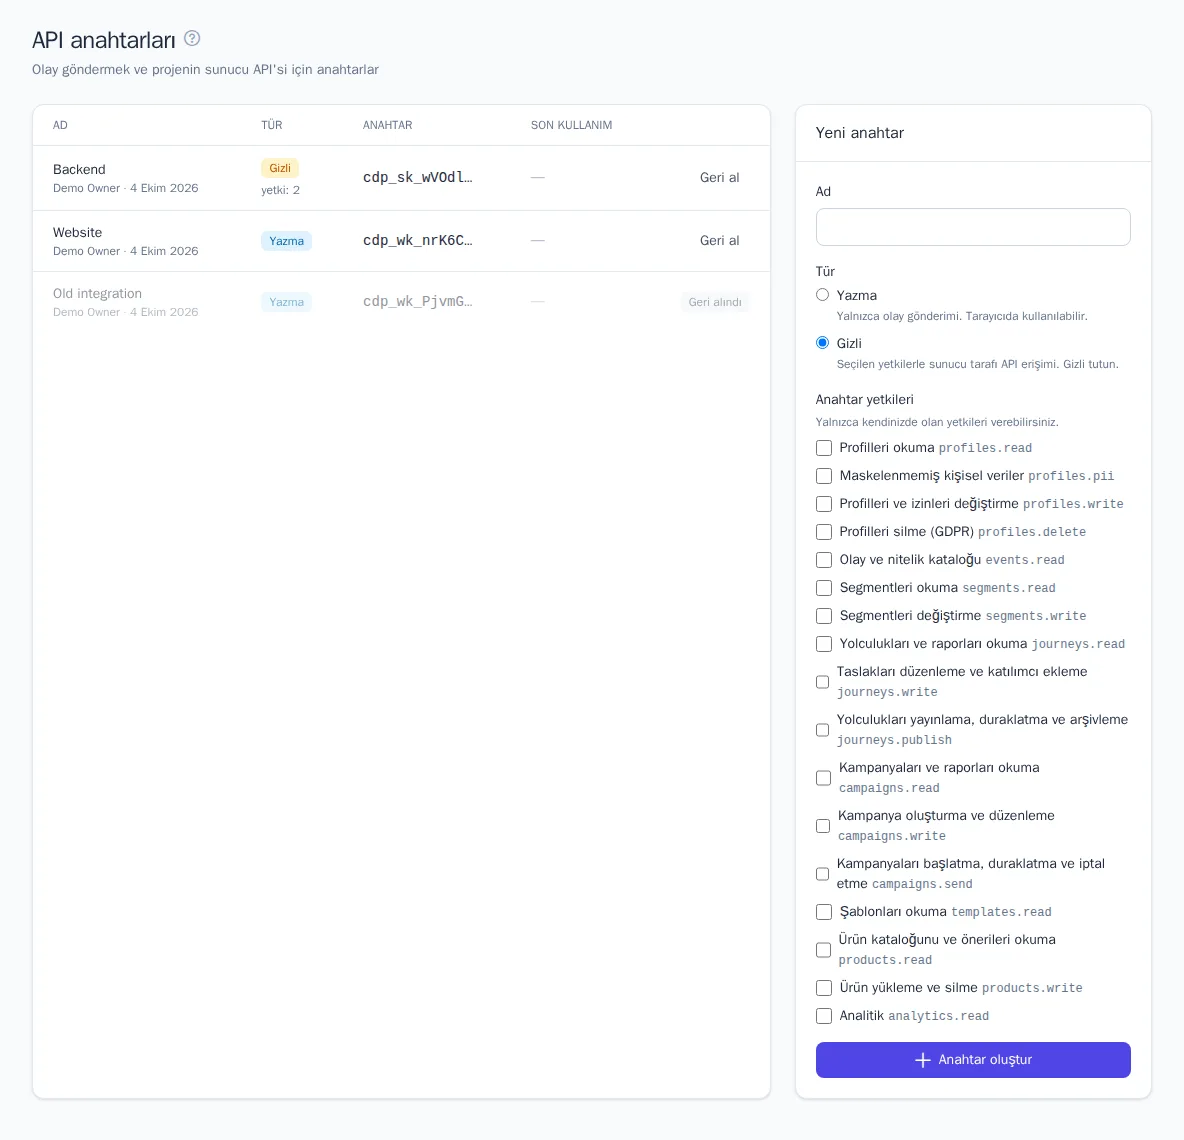
- Secret için “Anahtar yetkileri” bölümünde yalnızca entegrasyonun gerçekten ihtiyaç duyduklarını işaretleyin.
- “Anahtar oluştur” düğmesine tıklayın.
Oluşturulduktan hemen sonra sayfanın üst kısmında tam anahtar görünür. “Kopyala” düğmesine tıklayın ve anahtarı örneğin bir parola yöneticisinde veya sunucunun ortam değişkenlerinde saklayın. Gizli anahtar yalnızca bir kez gösterilir: yalnızca parmak izini saklarız, anahtar geri getirilemez. Kaybettiyseniz yenisini oluşturun ve eskisini geri alın.
Web sitesi için Write anahtarını doğrudan “Web sitesi” bölümünde oluşturmak daha kolaydır: orada hemen kurulum koduna eklenir ve her zaman erişilebilir olur; bkz. Web sitesini bağlama.
Anahtarlar tablosunda ad, anahtarı kimin ve ne zaman oluşturduğu, tür, anahtarın başlangıcı (örneğin cdp_sk_a1b2…), yetki sayısı ve son kullanım zamanı görünür.
Gizli anahtarın yetkileri
Bir anahtara yalnızca kendinizde olan yetkileri verebilirsiniz. Yetkiler tüm projede geçerlidir; anahtarı belirli yolculuklar veya segmentlerle sınırlamak mümkün değildir.
| Yetki | Neye erişim sağlar |
|---|---|
| Profilleri okuma | kimliğe göre profil ve olayları |
| Maskelenmemiş kişisel veriler | e-posta, telefon ve diğer kişisel verilerin açık hali; bu yetki olmadan maskelenirler |
| Profilleri ve izinleri değiştirme | mesaj izinleri, Telegram bağlama |
| Profilleri silme (GDPR) | müşterinin talebi üzerine profili silme |
| Olay ve nitelik kataloğu | olayların ve profil özelliklerinin listesi |
| Segmentleri okuma / değiştirme | segmentleri görüntüleme, oluşturma, değiştirme, silme ve yeniden hesaplama |
| Yolculukları ve raporları okuma; taslakları düzenleme ve katılımcı ekleme; yolculukları yayınlama, duraklatma ve arşivleme | yolculuklarla çalışma |
| Kampanyaları ve raporları okuma; kampanya oluşturma ve düzenleme; kampanyaları başlatma, duraklatma ve iptal etme | kampanyalarla çalışma |
| Ürün kataloğunu ve önerileri okuma; ürün yükleme ve silme | ürünler ve öneriler |
| Analitik | raporlar |
Örnek: CRM'den VIP müşterileri senkronize eden bir anahtar için “Segmentleri okuma” ve “Segmentleri değiştirme” yetkileri yeterlidir.
Gizli anahtarla yapılan tüm işlemler projenin denetim kaydına anahtar adına yazılır; bkz. Proje ayarları, tarife ve denetim.
Anahtar nasıl geri alınır
- Tabloda anahtarı bulun ve “Geri al” düğmesine tıklayın.
- İşlemi onaylayın.
Bu anahtarla yapılan istekler hemen çalışmayı durdurur (401 yanıtı). Geri alınan anahtar, geçmişi görünsün diye listede “Geri alındı” işaretiyle kalır. Geri getirilemez; gerekirse yenisini oluşturun.
Anahtar başkalarının eline geçmiş olabilirse, ona erişimi olan bir çalışan işten ayrıldıysa veya entegrasyon artık kullanılmıyorsa anahtarı hemen geri alın.
Bilmeniz gerekenler
- Sınırlar. İstek sınırı veya tarifenin aylık olay kotası aşıldığında API
429yanıtı verir. Gönderimleri zamana eşit dağıtın ve isteği bir bekleme süresinden sonra yineleyin. - Anahtarı güvenle değiştirme. Yeni bir anahtar oluşturun, sunucuda güncelleyin, isteklerin geldiğinden emin olun (“Son kullanım” alanı) ve ancak ondan sonra eskisini geri alın.
- Her entegrasyon için ayrı anahtar. Böylece denetim kaydında kimin ne yaptığı görünür, sızıntı durumunda da tek bir anahtarı geri almak yeterli olur.
- Sunucudan olay göndermeyi ve API'yi çağırmayı Sunucu entegrasyonu makalesinde okuyabilirsiniz.