Üyeler ve roller
“Üyeler” bölümü projeye kimin erişimi olduğunu ve her birinin neler yapabildiğini gösterir. Burada iş arkadaşlarınızı e-postayla davet eder, onlara roller atar, özel roller oluşturur ve erişimi belirli yolculuklar, segmentler veya entegrasyonlarla sınırlandırırsınız.
Bölüm “Ayarlar” → “Üyeler” menüsündedir. Listeyi projenin tüm üyeleri görür; davet etme, rolleri değiştirme ve üyeleri kaldırma işlemlerini “Sahip” ve “Yönetici” yapabilir.
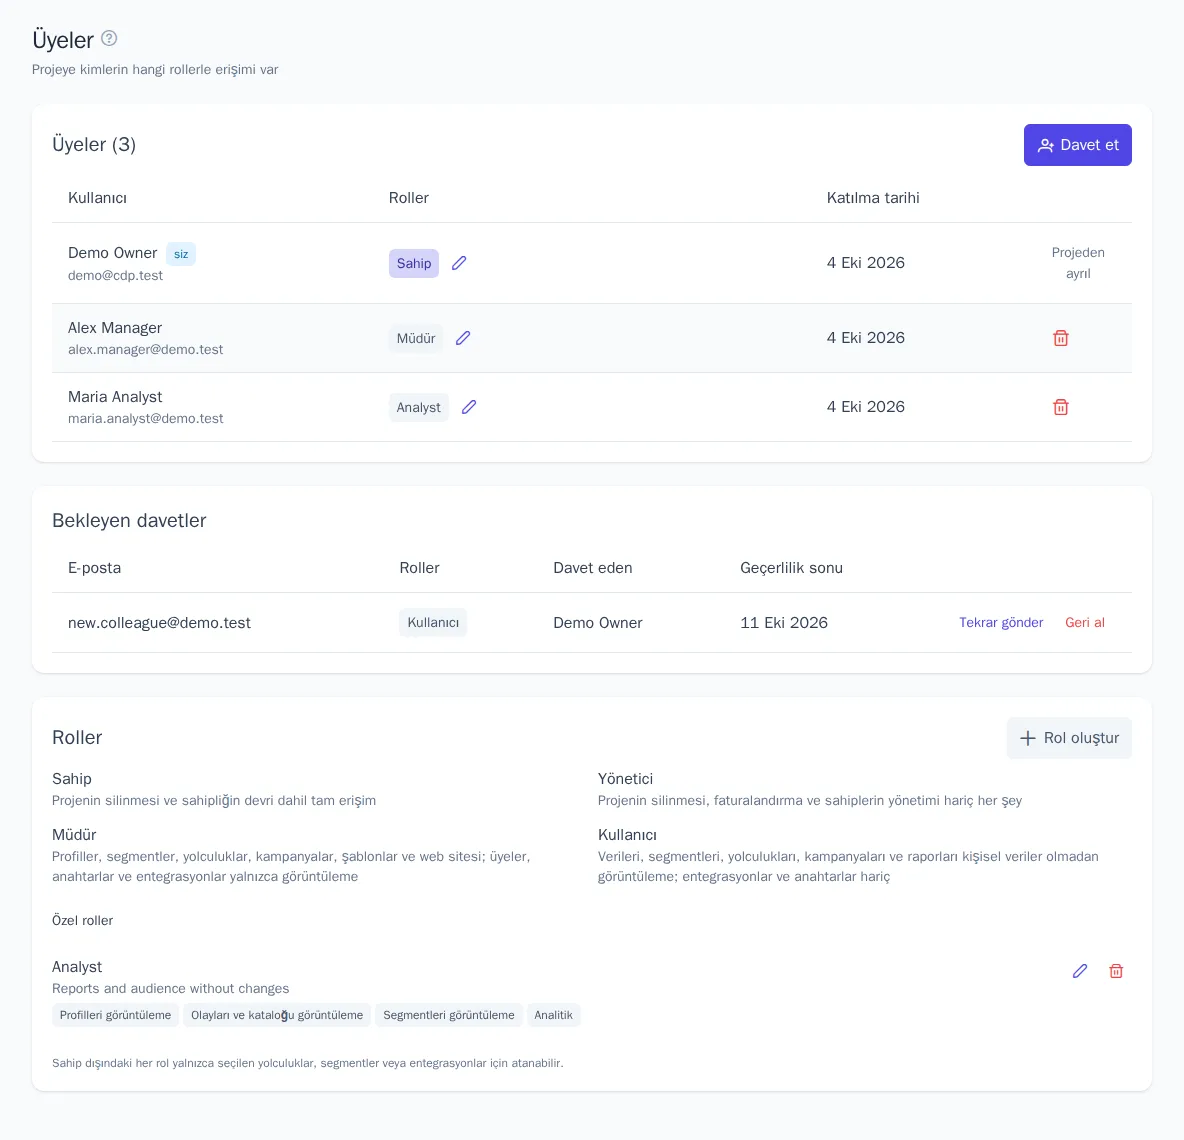
Üye nasıl davet edilir
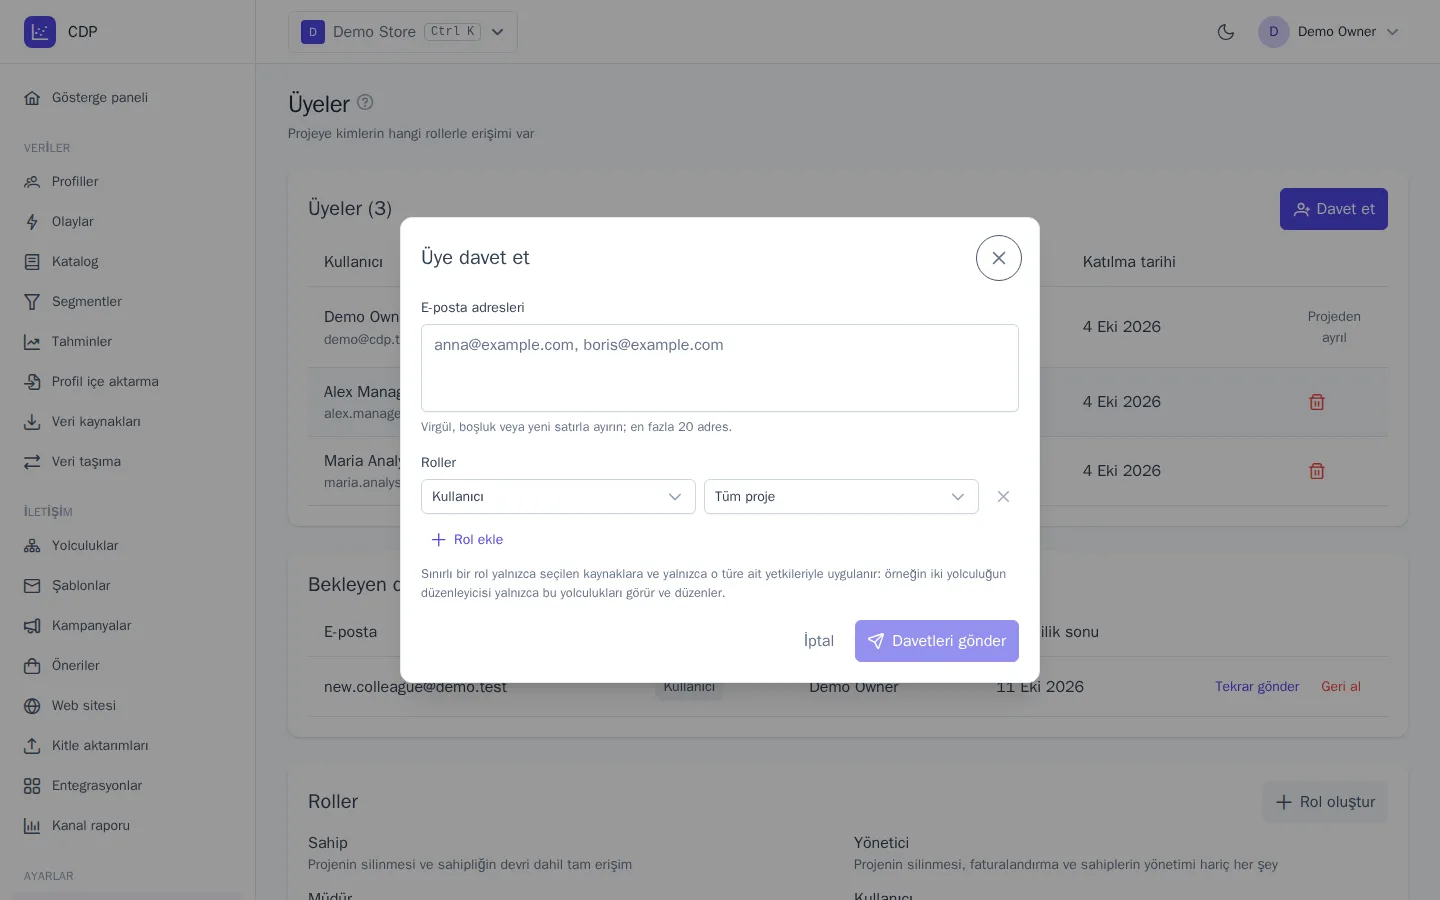
- “Davet et” düğmesine tıklayın.
- “E-posta adresleri” alanına adresleri virgül, boşluk veya yeni satırla ayırarak girin; bir seferde en fazla 20 adres.
- “Roller” bloğunda bir rol seçin. “Rol ekle” düğmesiyle aynı anda birden fazla rol verebilirsiniz.
- “Davetleri gönder” düğmesine tıklayın.
Davet edilen kişi bağlantı içeren bir e-posta alır. Zaten bir hesabı varsa giriş yapar ve “Kabul et” düğmesine tıklar. Hesabı yoksa bağlantı üzerinden kaydolur. Davet yalnızca gönderildiği e-posta adresine ait hesapla kabul edilebilir. Giriş yapmış kullanıcı daveti “Projelerim” sayfasında ve proje değiştiricide de görür.
Bekleyen davetler
Yanıtlanmamış davetler “Bekleyen davetler” bloğunda görünür: kime gönderildiği, hangi rollerle, kimin davet ettiği ve hangi tarihe kadar geçerli olduğu.
- Tekrar gönder: yeni bağlantı içeren yeni bir e-posta; eski bağlantı çalışmayı durdurur.
- Geri al: e-postadaki bağlantı artık projeyi açmaz.
Davet 7 gün geçerlidir. Kabul edilen, reddedilen, geri alınan ve süresi dolan davetler artık çalışmaz. Saat başına davet sayısı sınırlıdır: sınıra ulaşıldıysa bir saat sonra tekrar deneyin.
Sistem rolleri
| Yetenek | Sahip | Yönetici | Müdür | Kullanıcı |
|---|---|---|---|---|
| Profilleri, olayları, segmentleri, yolculukları, şablonları, kampanyaları, analitiği görüntüleme | ✓ | ✓ | ✓ | ✓ |
| Maskelenmemiş kişisel veriler (e-posta, telefon) | ✓ | ✓ | ✓ | |
| Profilleri, segmentleri, yolculukları, şablonları, olay kataloğunu değiştirme | ✓ | ✓ | ✓ | |
| Yolculukları yayınlama, kampanya başlatma, elle mesaj gönderme | ✓ | ✓ | ✓ | |
| Öneriler, web sitesi widget'ları ve alan adları, kitle aktarımları, içe aktarma | ✓ | ✓ | ✓ | |
| Entegrasyonları ve API anahtarlarını görüntüleme | ✓ | ✓ | ✓ | |
| Profilleri dışa aktarma ve silme | ✓ | ✓ | ||
| Entegrasyonları ve API anahtarlarını yönetme | ✓ | ✓ | ||
| Üye davet etme ve rolleri yönetme | ✓ | ✓ | ||
| Proje ayarları, mesajlaşma kuralları, tahmin ayarları, denetim kaydı | ✓ | ✓ | ||
| Tarife ve kullanım, projeyi silme, sahipliği devretme | ✓ |
Üye listesini tüm roller görür. Bir kişinin birden fazla rolü varsa yetkileri toplanır.
Sahipler için kurallar:
- projede her zaman en az bir “Sahip” bulunur: son sahip projeden ayrılamaz veya bu rolü kendisinden kaldıramaz;
- “Sahip” rolünü yalnızca bir sahip atayabilir veya kaldırabilir;
- hiç kimse kendi yetkilerinden daha geniş yetkiler veremez: örneğin bir yönetici sahip rolünü atayamaz.
Roller nasıl değiştirilir veya üye nasıl kaldırılır
- Üyenin satırında rollerin yanındaki kalem simgesine tıklayın.
- Rolleri ekleyin veya kaldırın ve “Kaydet” düğmesine tıklayın.
Bir üyeyi kaldırmak için satırındaki çöp kutusu simgesine tıklayın. Erişim hemen geri alınır: kişi o sırada projede çalışıyorsa bir bildirim görür ve proje listesine döner. Kendiniz ayrılmak için kendi satırınızda “Projeden ayrıl” düğmesine tıklayın; yalnızca yeni bir davetle geri dönebilirsiniz.
Özel roller
Sistem rolleri uygun değilse kendi rolünüzü oluşturun: örneğin yalnızca e-posta şablonlarını düzenleyen bir “İçerik yöneticisi”.
- “Roller” bloğunda “Rol oluştur” düğmesine tıklayın.
- “Ad” ve isterseniz “Açıklama” girin.
- Yetkileri gruplara göre işaretleyin: profiller, olaylar, segmentler, yolculuklar, kampanyalar, şablonlar vb.
- “Kaydet” düğmesine tıklayın.
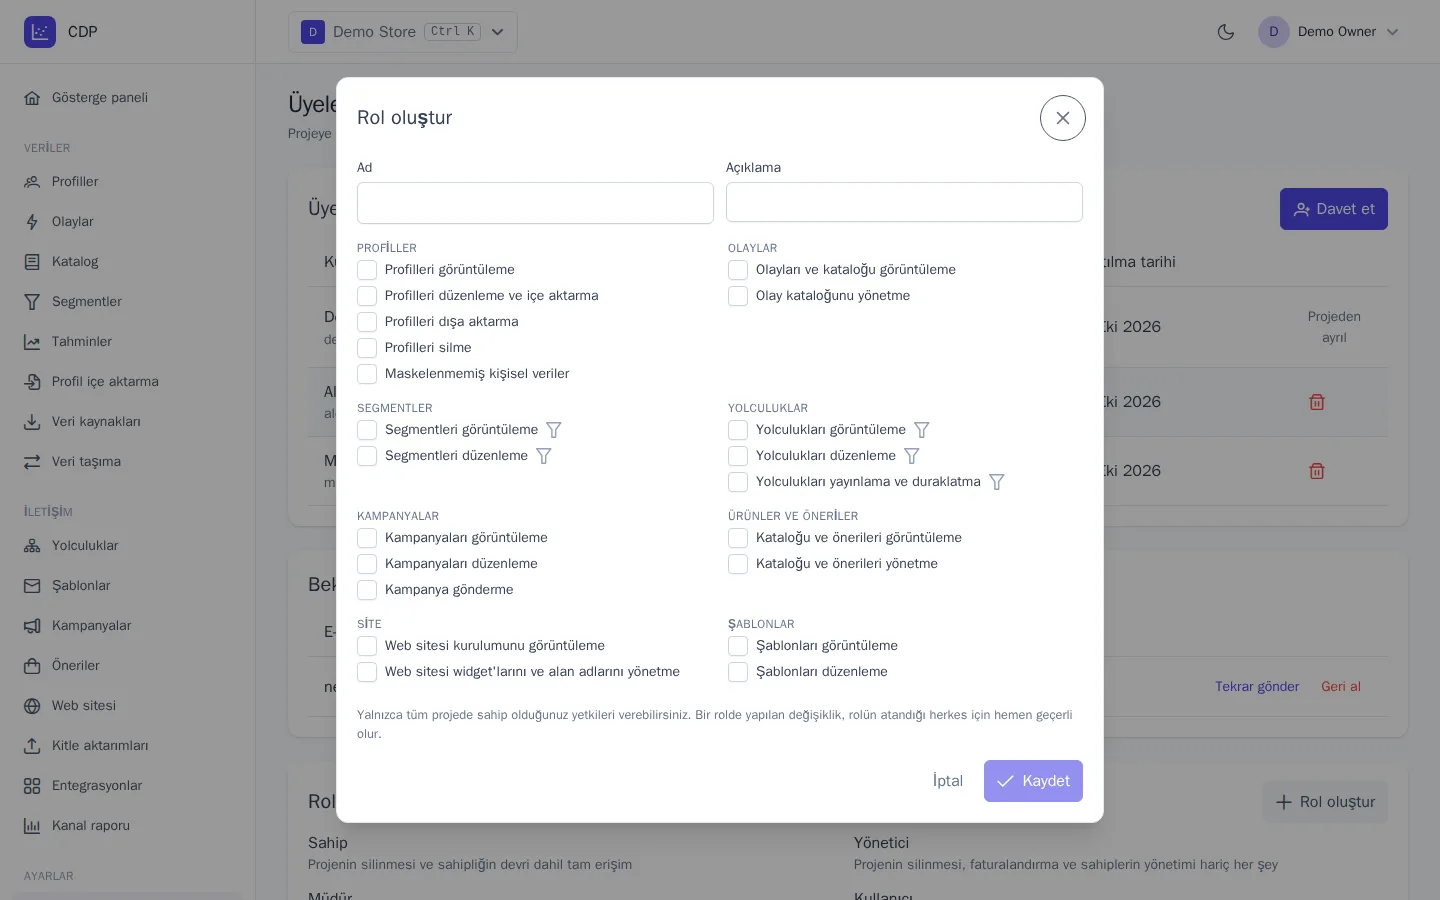
Özel rol, sistem rolüyle aynı şekilde atanır: davet sırasında veya üyenin rollerini düzenlerken “Özel roller” grubundan.
- Yalnızca tüm projede sizde olan yetkileri verebilirsiniz.
- Rolde yapılan değişiklik, rolün atandığı herkes için hemen geçerli olur.
- Üyelere atanmış veya bekleyen bir davette belirtilmiş bir rol silinemez: önce rolü kaldırın veya daveti geri alın.
Yalnızca belirli yolculuklara, segmentlere veya entegrasyonlara erişim
“Sahip” dışındaki herhangi bir rol tüm proje için değil, seçilen kaynaklar için verilebilir. Örneğin yalnızca “Terk edilen sepet” yolculuğunu yöneten bir yükleniciye.
- Davet ederken veya rolleri değiştirirken bir rol seçin.
- Yanında “Tüm proje” yerine “Yalnızca yolculuklar…”, “Yalnızca segmentler…” veya “Yalnızca entegrasyonlar…” seçin.
- Gerekli kaynakları işaretleyin ve kaydedin.
Sınırlama nasıl çalışır:
- Yalnızca bu türdeki yetkiler geçerli olur. İki yolculuk için “Müdür” rolü olan bir kişi yalnızca bu yolculukları görüntüleyebilir, düzenleyebilir ve yayınlayabilir; profiller, segmentler ve diğer bölümler bu atamayla ona açılmaz.
- Rol, seçilen kaynakları en azından görüntüleme yetkisi vermelidir.
- Listelerde yalnızca erişilebilir kaynaklar görünür; diğerleri üye için yokmuş gibidir.
- Yeni yolculuklar, segmentler ve entegrasyonlar oluşturmak ve şablondan yolculuk oluşturmak yalnızca tüm projeyi kapsayan yetkilerle mümkündür.
- Yolculuk düzenleyicisinde üye, adımlarda seçebilmesi için projedeki tüm segmentlerin, şablonların ve entegrasyonların adlarını görür, ancak yalnızca kendisine erişim verilenleri açıp değiştirebilir.
Bilmeniz gerekenler
- API anahtarları üye rollerine bağlı değildir: anahtarın yetkileri oluşturulurken belirlenir; bkz. API anahtarları.
- Tüm davetler, kabuller, rol değişiklikleri ve üye kaldırmaları denetim kaydına yazılır; bkz. Proje ayarları, tarife ve denetim.
- Sahip veya yönetici, proje ayarlarında tüm üyeler için iki faktörlü kimlik doğrulamayı zorunlu kılabilir; bkz. Profil ve güvenlik.